Коротко о главном
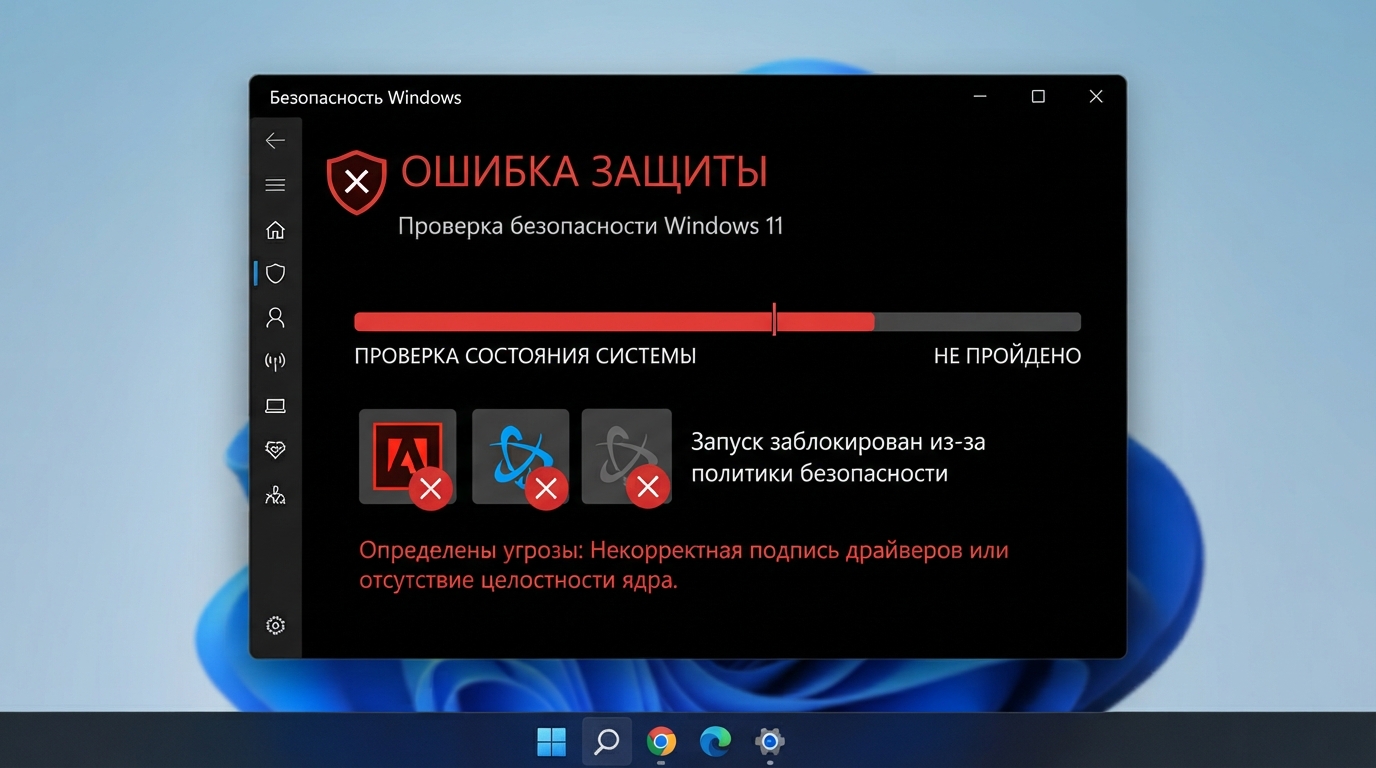
Корпорация Microsoft начала тестирование новой функции базовой защиты операционной системы (Windows baseline protection) в предварительных сборках Windows 11, которая сводит восемь ключевых аппаратных и программных параметров безопасности в единый бинарный сигнал соответствия. Сторонние разработчики, включая компании Adobe и Blizzard (Battle.net), уже интегрируют обращение к этому API в свои продукты: если компьютер пользователя не проходит базовую проверку защиты, программы и игры смогут официально отказать в запуске. Для системных администраторов и опытных пользователей это означает необходимость заранее провести аудит состояния Secure Boot, TPM, изоляции ядра и шифрования на рабочих станциях, чтобы избежать внезапной блокировки критически важного софта.
Как устроена новая проверка Windows baseline protection
Ранее разработчикам программного обеспечения, античит-систем и корпоративных клиентов приходилось самостоятельно опрашивать десятки различных системных реестров и WMI-классов, чтобы убедиться, что рабочая станция не скомпрометирована и не работает в небезопасном режиме отладки. Как сообщает издание Windows Latest в обзоре новой функции безопасности Windows 11, Microsoft решила стандартизировать этот процесс с помощью нового механизма Windows baseline protection.
Суть архитектурного изменения заключается в агрегации восьми фундаментальных компонентов безопасности Windows в единый статус (да или нет), доступный приложениям через системный интерфейс. В перечень проверяемых критериев входят ключевые технологии защиты платформы:
* Secure Boot (Безопасная загрузка) и целостность цепочки загрузки UEFI.
* TPM 2.0 (Доверенный платформенный модуль) для криптографической защиты ключей.
* VBS (Virtualization-based Security) и HVCI (Целостность кода на основе гипервизора), защищающие память ядра от внедрения вредоносного кода.
* BitLocker или шифрование устройства для защиты данных на накопителе.
* Защита от подделки (Tamper Protection) и базовые экраны встроенного антивируса Microsoft Defender.
* Целостность системных файлов и политик контроля приложений (App Control).
В приложении «Параметры» Windows 11 уже появилась кнопка исправления в один клик (one-click fix), которая автоматически включает недостающие программные функции защиты. Однако, если на компьютере отключен аппаратный модуль TPM или деактивирована безопасная загрузка, пользователю или администратору все равно придется перезагружать ПК и менять настройки непосредственно в меню UEFI.
Зачем это нужно Adobe, Battle.net и корпоративному сектору
Внедрение единого индикатора соответствия выгодно сразу нескольким категориям разработчиков, каждая из которых решает свои задачи безопасности:
- Игровые платформы и античиты (Battle.net). Современные античит-системы работают на уровне ядра (ring 0). Если пользователь отключает HVCI, Secure Boot или переводит систему в тестовый режим загрузки неподписанных драйверов для запуска читов, проверка базовой безопасности вернет отрицательный результат, и клиент игры заблокирует доступ к серверам еще до старта матча.
- Коммерческий софт и защита лицензий (Adobe). Крупные издатели программного обеспечения заинтересованы в защите от взлома и модификации исполняемых файлов в памяти. Отключенная изоляция ядра и VBS часто используются инструментами обхода лицензирования, поэтому проверка целостности среды становится для вендоров надежным фильтром.
- Образовательные и экзаменационные платформы (Schoolyear). Системы проведения удаленных экзаменов и тестирования уже начали использовать новый API для гарантии того, что студент проходит аттестацию в защищенной среде без скрытых утилит перехвата экрана или виртуальных машин с подмененным окружением.
Практический аудит для администраторов и пользователей
Поскольку массовое внедрение проверки базовой безопасности способно остановить работу легитимного ПО на компьютерах с нестандартными настройками (например, после установки Windows 11 в обход системных требований или на старых корпоративных образах), стоит заранее проверить готовность парка машин.
1. Быстрая диагностика через PowerShell
Выполните в терминале PowerShell с правами администратора следующий набор команд для проверки ключевых компонентов, входящих в базовый контур защиты:
Проверка статуса Secure Boot (должно вернуть True): Confirm-SecureBootUEFI
Проверка состояния модуля TPM 2.0: Get-Tpm | Select-Object TpmPresent, TpmReady, TpmEnabled
Проверка активности VBS и изоляции ядра (HVCI): Get-CimInstance -ClassName Win32_DeviceGuard -Namespace root\Microsoft\Windows\DeviceGuard | Select-Object VirtualizationBasedSecurityStatus, SecurityServicesRunning
В выводе последней команды значение 2 для параметра VirtualizationBasedSecurityStatus означает, что защита на основе виртуализации активна и работает корректно, а наличие цифры 2 в массиве SecurityServicesRunning подтверждает работу HVCI.
2. Проверка состояния шифрования дисков
Убедитесь, что системный том защищен BitLocker или стандартным шифрованием устройства: manage-bde -status C:
3. Действия при несовместимости драйверов с HVCI
На практике основной причиной отключения базовой защиты на рабочих станциях является несовместимость старых драйверов периферии (сканеров, принтеров, USB-токенов) с функцией целостности памяти (HVCI). Если система не позволяет включить изоляцию ядра:
* Откройте «Безопасность Windows», перейдите в раздел «Безопасность устройства» и выберите «Сведения об изоляции ядра».
* Нажмите на ссылку «Просмотр несовместимых драйверов», чтобы получить точный список .sys-файлов, блокирующих активацию защиты.
* Обновите указанные драйверы через Центр обновления Windows или сайт производителя оборудования, либо удалите устаревшие пакеты драйверов с помощью встроенной утилиты pnputil /delete-driver oemXX.inf /uninstall.
Часто задаваемые вопросы
Перестанут ли программы работать прямо сейчас после выхода новости?
Нет, на текущий момент функция Windows baseline protection проходит тестирование в инсайдерских сборках Windows 11. Однако разработчики уже получили доступ к API, поэтому после выхода функции в стабильный релиз блокировки начнут появляться по мере обновления самих приложений (Adobe Creative Cloud, Battle.net и других).
Что будет, если Windows 11 установлена на неподдерживаемый ПК без TPM 2.0?
Компьютеры, на которые Windows 11 была установлена с обходом проверки TPM 2.0 и Secure Boot, не смогут пройти проверку базовой защиты. Если стороннее приложение начнет жестко требовать положительный сигнал от Windows baseline protection, запустить такой софт на неподдерживаемом оборудовании без аппаратного апгрейда не удастся.
Можно ли обойти эту проверку через групповые политики в домене?
Нет. Смысл нового механизма заключается в предоставлении приложениям достоверного криптографически подтвержденного статуса безопасности ОС. Подмена этого сигнала средствами локальных политик противоречит самой архитектуре доверенных вычислений Windows.
Влияет ли включение всех восьми параметров безопасности на производительность?
На современных процессорах (Intel Core 11-го поколения и новее, AMD Ryzen 3000 и новее) с аппаратной поддержкой виртуализации (MBEC / GMET) включение VBS и HVCI практически не сказывается на скорости работы офисных приложений и игр. Заметная просадка производительности возможна только на старых процессорах без аппаратного ускорения трансляции адресов памяти.
Что в итоге
Внедрение Windows baseline protection переводит требования безопасности Windows 11 из разряда рекомендаций в жесткое условие для запуска популярного программного обеспечения. Когда такие крупные игроки, как Adobe и Blizzard, перекладывают проверку целостности среды на встроенный механизм операционной системы, пользователи с отключенным Secure Boot, TPM или изоляцией ядра рискуют столкнуться с отказом в обслуживании. Системным администраторам и владельцам рабочих станций стоит уже сейчас провести аудит парка ПК через PowerShell, устранить конфликты старых драйверов с HVCI и убедиться, что все восемь базовых уровней защиты находятся в активном состоянии.