Коротко о главном
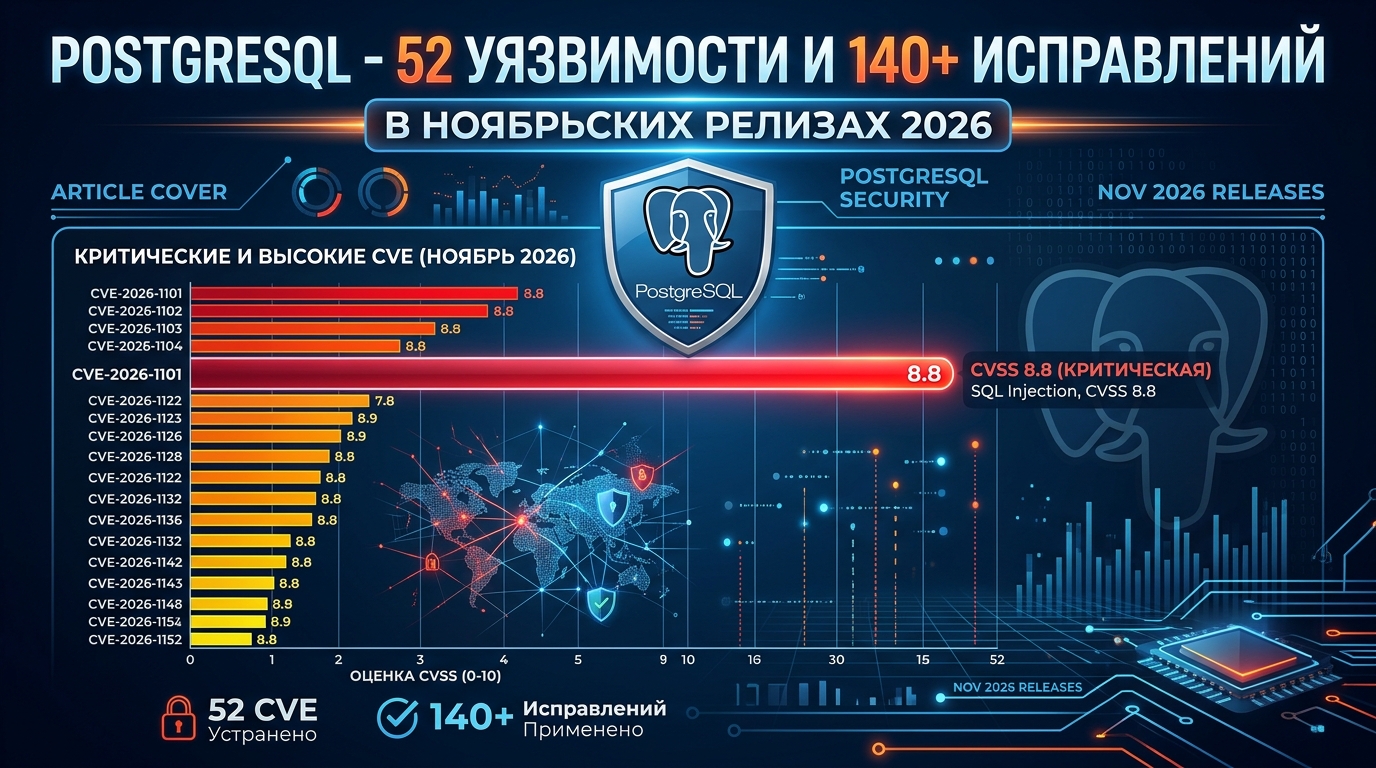
- 12 ноября 2026 года вышли обновления всех поддерживаемых веток PostgreSQL: 18.7, 17.12, 16.16, 15.20 и 14.25. Также опубликован PostgreSQL 19 RC 2.
- Исправлено 52 уязвимости безопасности и более 140 ошибок, накопившихся за несколько месяцев.
- 32 из 52 уязвимостей имеют оценку CVSS 8.8 (High). Большинство из них позволяют аутентифицированному пользователю выполнить произвольный код на сервере.
- Шесть уязвимостей можно эксплуатировать, имея только право на вход в базу, без дополнительных привилегий. Ещё три не требуют входа в базу, но требуют, чтобы жертва обработала данные атакующего.
- PostgreSQL 14.25 финальный релиз ветки 14. PostgreSQL 14 достигает End-of-Life (EOL) и больше не будет получать исправления безопасности.
- Обновление не требует pg_upgrade или дампа. Это обычное минорное обновление: остановить сервер, заменить бинарники, запустить снова.
-
После обновления может потребоваться дополнительная работа: перестроение индексов (
REINDEX), создание новой полной резервной копии или исправление ограничений. Это описано в примечаниях к релизу. - Расширения могут сломаться. Исправление CVE-2026-6460 оказалось настолько инвазивным, что меняет внутренние структуры, на которые опираются некоторые расширения.
- Случаев активной эксплуатации в реальных атаках не зафиксировано, но публичный PoC для CVE-2026-6460 существует.
Что произошло
12 ноября 2026 года PostgreSQL Global Development Group выпустила плановые обновления для всех поддерживаемых мажорных версий. Релиз оказался необычно крупным: 52 уязвимости и 140+ исправлений ошибок.
По данным Phoronix, такой объём связан с тем, что разработчики PostgreSQL, как и многие в open-source, столкнулись с большим потоком отчётов об ошибках и находок в области безопасности, значительная часть которых была получена с помощью ИИ и LLM. Это также стало одной из причин задержки PostgreSQL 19.
Обновления вышли для веток 14, 15, 16, 17 и 18, а также для находящейся в разработке 19 (RC 2).
Какие уязвимости исправлены
Полный список из 52 CVE опубликован в официальном анонсе и примечаниях к релизам. Ниже ключевые группы и наиболее серьёзные случаи.
Выполнение кода (CVSS 8.8)
Большинство уязвимостей с оценкой 8.8 это type confusion, use-after-free и переполнения буфера, которые позволяют аутентифицированному пользователю выполнить код от имени ОС-пользователя, под которым работает PostgreSQL.
Некоторые примеры:
-
CVE-2026-6460 type confusion после
ALTER ... SET DATA TYPEприводит к выполнению произвольного кода (CVSS 8.8). - CVE-2026-18447 type confusion в выходных параметрах функций (CVSS 8.8).
-
CVE-2026-116315 переполнение буфера в
ts_delete()при обработке специально сформированногоtsvector(CVSS 8.8). -
CVE-2026-116314
pg_restoreвыполняет произвольный код из-за отсутствия проверки non-plain архивов (CVSS 8.8). -
CVE-2026-116307 use-after-free в
plperlпри подготовленных запросах (CVSS 8.8).
plperl оказался особенно уязвимым: только в этом процедурном языке найдено пять use-after-free уязвимостей с оценкой 8.8.
Уязвимости без требования привилегий
Шесть уязвимостей с CVSS 8.8 можно эксплуатировать, имея только право на вход в базу, без CREATE или других привилегий. Это делает их особенно опасными для сред, где доступ к базе имеют недоверенные пользователи или приложения.
Три уязвимости не требуют даже входа в базу. Они эксплуатируются, когда жертва обрабатывает данные, подготовленные атакующим (например, через pg_restore или psql).
Утечка памяти и повышение привилегий
Часть уязвимостей связана с раскрытием памяти, обходом политик row-level security и повышением привилегий:
-
CVE-2026-16237
INSERT ... ON CONFLICTможет читать или изменять строки в обход условияWHEREauto-updatable view (CVSS 5.4). -
CVE-2026-116311
DROP OWNEDможет удалить restrictive row security policies с чужих таблиц (CVSS 5.4). -
CVE-2026-16240
pg_basebackupиспользует содержимое backup manifest как format string (CVSS 3.7).
DoS и другие
Остальные уязвимости включают отказ в обслуживании (в том числе pre-auth в PostgreSQL 18), утечки памяти и ошибки в компонентах резервного копирования и восстановления. Полный перечень с оценками и затронутыми версиями приведён в официальном анонсе и в записях CVE на сайте PostgreSQL.
Кого это касается в первую очередь
Приоритет обновления зависит от того, кто имеет доступ к базе и какие расширения используются.
Обновлять в первую очередь:
- Кластеры, принимающие вход от ролей, которым вы не полностью доверяете (включая read-only роли).
-
Shared-кластеры, где команды приложений, тенанты или аналитики имеют право
CREATEв любой схеме. -
Серверы с установленными
plperl,pltclилиdblink, поскольку семь уязвимостей с CVSS 8.8 находятся именно там. -
Хосты, выполняющие
pg_restoreилиpsqlна дампах, полученных из внешних источников. Клиентские пакеты нужно обновить в первую очередь.
Можно обновить в ближайшее окно обслуживания:
- Однопользовательские базы, где единственная роль владелец приложения. Они тоже уязвимы, но атакующему сначала нужны учётные данные этой роли.
Как обновляться
Обновление не требует pg_upgrade, дампа или перезагрузки данных. Это стандартное минорное обновление: остановить сервер, заменить бинарники, запустить снова.
Для Debian/Ubuntu (PGDG apt)
sudo apt update
sudo apt install postgresql-18 (или соответствующая версия)
Для RHEL/Rocky/AlmaLinux (PGDG dnf)
sudo dnf update postgresql18-server (или соответствующая версия)
Для Docker
Обновите базовый образ и пересоберите контейнер. Убедитесь, что внутри контейнера используется исправленная версия.
Порядок для primary и standby
Обновляйте сначала standby-серверы, затем выполняйте переключение (failover), затем обновляйте бывший primary. Это соответствует рекомендованной практике для минорных обновлений PostgreSQL.
После обновления: что ещё нужно сделать
Минорное обновление заменяет бинарники, но не исправляет уже повреждённые данные и индексы. В примечаниях к релизу указано, что для некоторых исправлений может потребоваться дополнительная работа.
-
Перестроение индексов. Если в вашей базе есть индексы, затронутые исправлениями, может потребоваться
REINDEX. Проверьте примечания к релизу для вашей версии. - Создание новой полной резервной копии. Некоторые исправления, связанные с целостностью бэкапов, означают, что старые резервные копии могут быть неполными или некорректными. После обновления стоит создать новую полную копию.
- Проверка ограничений (constraints). Если исправление касается корректности ограничений, может потребоваться проверка и повторное создание затронутых ограничений.
- Совместимость расширений. Исправление CVE-2026-6460 меняет внутренние структуры, поэтому некоторые расширения могут перестать работать или потребовать обновления. Перед обновлением production-кластера проверьте список установленных расширений и их совместимость с новой версией.
PostgreSQL 14: конец поддержки
14.25 последний релиз ветки PostgreSQL 14. После него PostgreSQL 14 больше не будет получать исправления безопасности и ошибок.
Если вы используете PostgreSQL 14 в production, необходимо спланировать миграцию на поддерживаемую версию (15, 16, 17 или 18). 14.25 закрывает описанные выше уязвимости, но будущие CVE останутся без патчей.
PostgreSQL 19 RC 2
Вместе с минорными обновлениями выпущен PostgreSQL 19 RC 2. Это второй релиз-кандидат следующей мажорной версии. По данным Phoronix, RC 2 существует потому, что ноябрьский минорный релиз включает большое количество исправлений, и команда PostgreSQL хотела включить их в 19 до GA.
Ожидается, что финальный релиз PostgreSQL 19 состоится 19 ноября 2026 года. RC 2 не предназначен для production, но его стоит использовать для тестирования совместимости приложений и расширений перед GA.
Часто задаваемые вопросы
Это критическое обновление?
Да. 32 из 52 уязвимостей имеют оценку CVSS 8.8 и позволяют выполнить код. Если у вас есть пользователи или приложения, которым вы не полностью доверяете, обновление следует установить как можно скорее.
Нужно ли делать pg_upgrade?
Нет. Это минорное обновление в пределах вашей мажорной версии. Достаточно заменить бинарники и перезапустить сервер. pg_upgrade нужен только при переходе между мажорными версиями (например, с 14 на 18).
Какие версии затронуты?
Все поддерживаемые ветки: 14, 15, 16, 17 и 18. Исправленные версии: 14.25, 15.20, 16.16, 17.12 и 18.7. PostgreSQL 19 RC 2 также включает эти исправления.
Что такое CVE-2026-6460 и почему он важен?
Это type confusion после ALTER ... SET DATA TYPE, который позволяет выполнить произвольный код с оценкой CVSS 8.8. Он важен не только из-за серьёзности, но и потому, что его исправление оказалось очень инвазивным и может повлиять на совместимость с расширениями.
Правда ли, что уязвимости можно использовать без входа в базу?
Три уязвимости не требуют входа в базу. Они эксплуатируются, когда жертва обрабатывает данные, подготовленные атакующим (например, через pg_restore или psql). Шесть других требуют только права на вход, без дополнительных привилегий.
Мои расширения перестанут работать после обновления?
Возможно. Исправление CVE-2026-6460 меняет внутренние структуры, поэтому некоторые расширения могут потребовать обновления. Перед обновлением production-кластера проверьте совместимость установленных расширений.
Нужно ли перестраивать индексы после обновления?
Для некоторых исправлений да. Проверьте примечания к релизу для вашей версии. Если в вашей базе есть затронутые индексы, может потребоваться REINDEX.
Нужно ли создавать новую резервную копию?
Да, рекомендуется. Некоторые исправления связаны с целостностью бэкапов. После обновления стоит создать новую полную резервную копию.
PostgreSQL 14 ещё поддерживается?
Нет. 14.25 финальный релиз. PostgreSQL 14 достиг EOL и больше не будет получать исправления безопасности. Необходимо планировать миграцию на поддерживаемую версию.
Есть ли эксплойты в открытом доступе?
Публичный PoC для CVE-2026-6460 существует, но случаев активной эксплуатации в реальных атаках не зафиксировано. Тем не менее, после выхода патча риск возрастает, поэтому обновление рекомендуется не откладывать.
Когда выйдет PostgreSQL 19?
Ожидаемая дата GA 19 ноября 2026 года. RC 2 уже доступен для тестирования.
Что в итоге
- Ноябрьский релиз PostgreSQL один из самых крупных за последнее время. 52 уязвимости и 140+ исправлений, 32 уязвимости с CVSS 8.8.
- Обновляться нужно всем поддерживаемым веткам: 14.25, 15.20, 16.16, 17.12 и 18.7.
- Приоритет кластеры с недоверенными пользователями,
plperl/pltcl/dblinkиpg_restore. - Обновление стандартное, без
pg_upgrade, но после него может потребоватьсяREINDEX, новая резервная копия и проверка расширений. - PostgreSQL 14 достиг EOL. 14.25 последний релиз. Планируйте миграцию.
- PostgreSQL 19 RC 2 доступен для тестирования, GA ожидается 19 ноября 2026.